脆弱性診断は「簡易スキャン」から始める|本格診断・ペネトレーションテストとの違いと選び方
自社のWebサービスのセキュリティが気になり、脆弱性診断を調べてみたものの、見積もりは数十万〜数百万円、結果が出るまで数週間から数か月。「そこまでの予算も時間もない」と、結局そのままになっていないでしょうか。
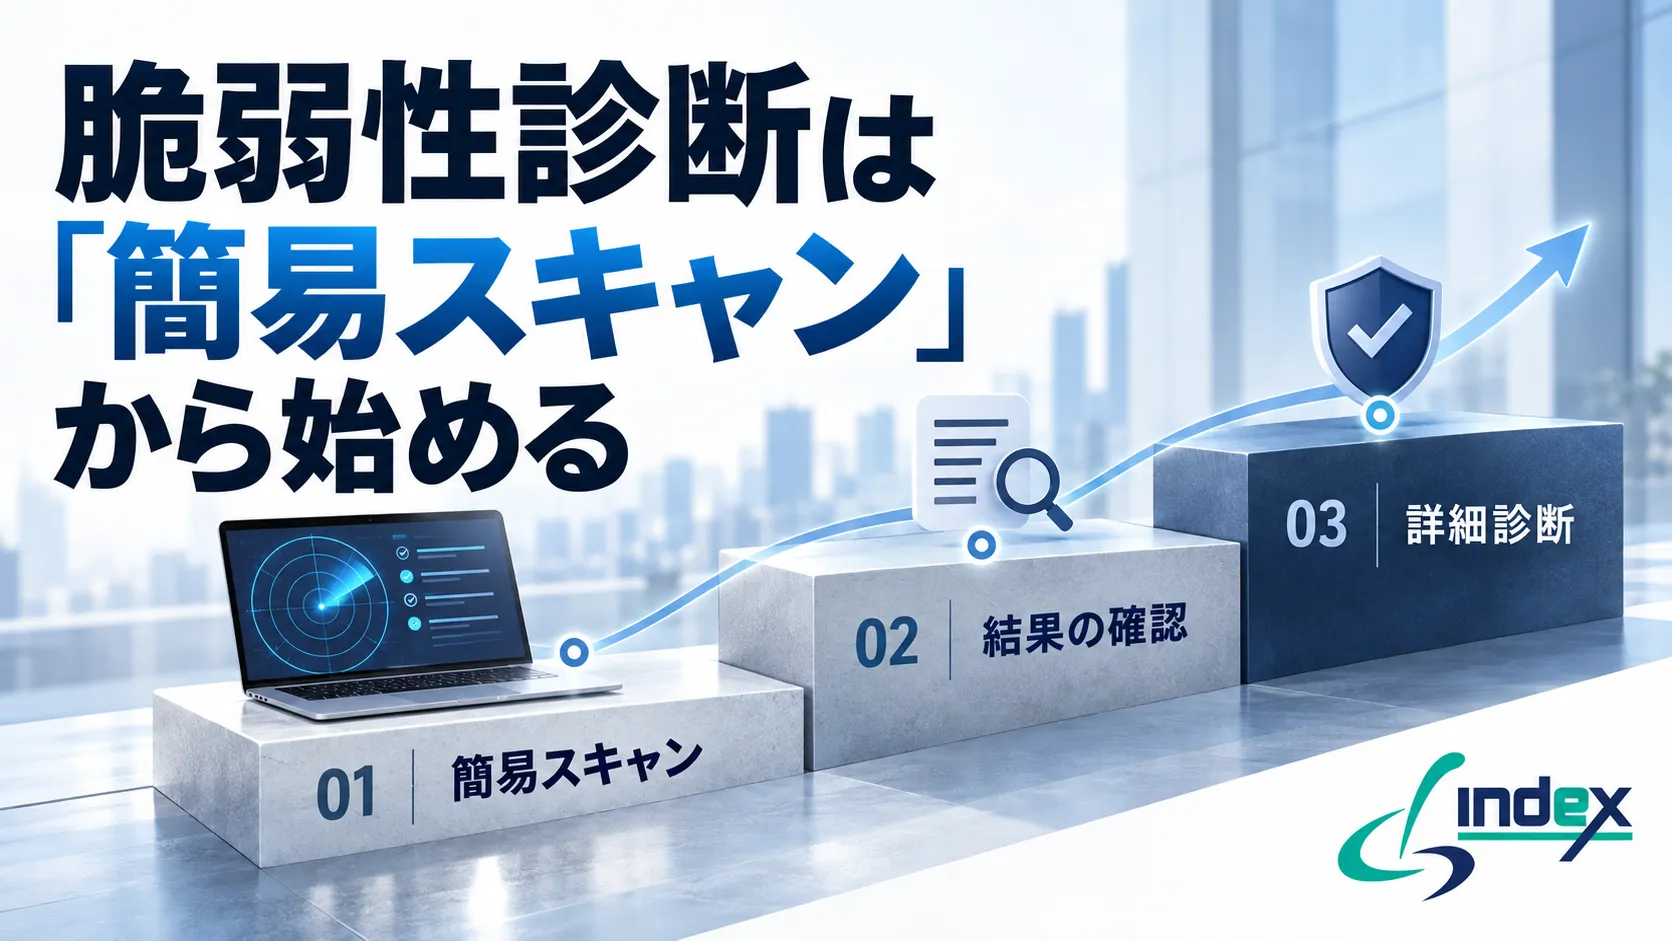
脆弱性診断には、いくつかの種類があります。そして、最初から最も本格的な診断を選ぶ必要はありません。まずは短期間・低コストの「簡易スキャン」で主なリスクを把握し、必要に応じて本格的な診断へ進むという順番で考えると、費用も時間も無理なく、確実に前へ進めます。
本記事では、簡易スキャン・通常の脆弱性診断・ペネトレーションテストの違いと、場面ごとの選び方を解説します。
想定読者
本記事は、次のような方を想定しています。
- 自社のWebサービスに脆弱性診断が必要だと感じているが、何を選べばよいかわからない方
- 脆弱性診断の見積もりを取ったものの、費用や期間がネックになっている方
- 経営層に「まず何をすべきか」を説明する材料がほしい情報システム担当者
- 会員サイト・EC・SaaS・予約システムなどを運営している企業の担当者
1. なぜ脆弱性診断は「後回し」になりやすいのか
脆弱性診断の必要性は感じていても、実際に実施まで進められる企業は多くありません。よくある理由は次の3つです。
費用が読めず、予算が取りにくい
本格的な脆弱性診断は、対象となる画面や機能の数によって費用が大きく変わります。見積もりを取るまで金額がわからず、出てきた金額も数十万〜数百万円になることがあるため、予算化のハードルが高くなりがちです。
準備と期間がかかる
本格的な診断では、対象範囲を決めるための打合せや、診断用アカウントの用意、日程調整などの事前準備が必要です。実施期間も含めると、結果が出るまでに数週間から数か月かかることも珍しくありません。「今すぐ確かめたい」という場面には間に合わないことがあります。
「何も起きていない」ことが判断を鈍らせる
日々の運用で問題が起きていないと、診断の優先順位はどうしても下がります。ところが、脆弱性は被害が出て初めて気づくことが多く、「何も起きていない」は「安全である」ことを意味しません。
こうした理由が重なり、「いつかやらなければ」と思いながら、何年も確認できていないケースが少なくないのです。
2. 簡易スキャン・脆弱性診断・ペネトレーションテストの違い
まずは、それぞれの診断が何を目的とし、どのような方法で行われるのかを整理します。
簡易スキャン(ツールによる自動診断)
診断ツールを使って、外部からWebアプリケーションを自動で検査する方法です。既知の脆弱性やセキュリティ設定の不備を短時間で洗い出し、主なリスクを把握することを目的としています。最近は、AIを活用して検出の精度を高めたツールも登場しています。
人が一つずつ確かめる工程が少ないため、短期間・低コストで実施できるのが大きな特徴です。一方で、業務の流れや権限の考え方に深く関わる問題など、ツールだけでは見つけにくい弱点もあります。
通常の脆弱性診断(ツール+手動検証)
ツールによる検査に加えて、専門のエンジニアが画面や機能を一つずつ手作業で確かめる方法です。ツールが出した結果が本当に問題なのかを検証し、ツールでは見つけにくい弱点も探します。網羅性と精度が高く、定期的な監査や重要なシステムの確認に向いています。
ペネトレーションテスト(模擬侵入)
ホワイトハッカーと呼ばれる専門家が、実際の攻撃者と同じ考え方と手順で侵入を試みる方法です。「どこに弱点があるか」だけでなく、「その弱点を使って実際にどこまで侵入できるか」「どれほどの被害につながるか」を検証します。重要インフラや大規模な会員データベースを持つシステムなど、高いレベルの安全性を実証したい場面で選ばれます。
比較表で見る3つの違い
| 項目 | 簡易スキャン(当社クイックスキャンの場合) | 通常の脆弱性診断 | ペネトレーションテスト |
|---|---|---|---|
| 期間の目安 | 入金後24時間以内 | 約2週間〜1か月 | 約1か月〜2か月 |
| 費用の目安 | 特別価格10万円(税別)※2026年12月24日お申し込み分まで | 80万〜150万円 | 100万〜300万円超 |
| 主な手法 | AIによる高精度の自動スキャン | ツール+手動での検証 | 専門家による模擬侵入 |
| 向いている場面 | 今すぐ現状を把握したい | 定期的な年次監査 | 重要システムの安全性の実証 |
※通常の脆弱性診断・ペネトレーションテストの費用・期間は一般的な目安です。対象の規模や条件によって変わります。
3. 場面別に考える、どの診断を選ぶべきか
どの診断が「正解」かは、企業の状況や目的によって変わります。代表的な場面ごとに考えてみましょう。
一度も診断を受けたことがない場合
まずは簡易スキャンで主なリスクを把握するのがおすすめです。いきなり本格的な診断を検討すると、範囲の決め方や予算の判断に迷い、なかなか前に進めません。簡易スキャンで「危険度の高い穴があるか」「どのあたりに問題が集中しているか」がわかれば、次に何をすべきかが具体的に見えてきます。
不正アクセスの報道を見て、今すぐ確かめたい場合
スピードを重視するなら、簡易スキャンが適しています。経営層から「うちは大丈夫なのか」と聞かれたときに、数週間後ではなく、すぐに根拠を示せることは大きな意味を持ちます。
大きな改修やリリースを控えている場合
リリース前の確認として、通常の脆弱性診断を計画しておくのが理想です。ただし、スケジュールや予算に余裕がない場合は、まず簡易スキャンで明らかな問題を潰しておき、重要な機能に絞って手動診断を行うといった組み合わせも考えられます。
取引先や監査で、詳細な診断結果を求められている場合
取引先から提出を求められる報告書の水準によっては、通常の脆弱性診断が必要になります。求められている内容を確認したうえで選びましょう。
個人情報を大量に扱う、または社会的な影響が大きいシステムの場合
定期的な脆弱性診断に加えて、ペネトレーションテストで実際の侵入リスクまで確かめることを検討する価値があります。
いずれの場面でも、「何もしないまま」でいることが最もリスクの高い選択です。完璧な診断を待つより、今できる確認から始めるほうが、結果的に安全に近づけます。
ここまで読んで、まずは現状を把握したいと感じた方は、最短24時間で結果がわかる即チェック Web脆弱性クイックスキャンをご覧ください。
4. 簡易スキャンで「わかること」と「わからないこと」
簡易スキャンを上手に使うには、できることと、できないことを正しく理解しておくことが大切です。
簡易スキャンでわかること
一般的なツール診断では、主に次のような点を確認します。実際の検査範囲はサービスによって異なるため、申し込む前に確かめておきましょう。
- 既知の脆弱性の有無:SQLインジェクションやクロスサイトスクリプティングなど、よく知られた種類の脆弱性が外部から見て存在するか
- セキュリティ設定の状態:通信の暗号化やセキュリティ関連の設定に不備がないか
- リスクの高さ:見つかった問題の重大度と件数から、診断したWebアプリケーションがどの程度危ない状態にあるか
- 優先して直すべき箇所:検出された箇所と推奨される対策から、何から手をつけるべきか
簡易スキャンだけではわかりにくいこと
- 業務の流れに関わる問題:たとえば、手順を飛ばして決済を完了できてしまう、といった業務ロジックの不備
- 細かな権限の問題:特定の条件でのみ他人の情報が見えてしまう、といった複雑なケース
- 実際にどこまで侵入できるか:見つかった弱点を組み合わせたときの被害の広がり
「入口」として使い、必要に応じて次へ進む
簡易スキャンは、本格的な診断の代わりではありません。主なリスクを素早く把握するための「入口」です。結果をもとに、危険度の高い問題を優先して修正し、そのうえで重要な機能や高いリスクが残る部分について、手動での診断やペネトレーションテストを検討する。この順番で進めると、限られた予算と時間を最も効果的に使えます。
スキャン結果を受け取ったあとの進め方
簡易スキャンは、結果を受け取ってからが本番です。レポートを社内で共有するだけで終わらせず、次のような順番で対応を進めましょう。
1. 重大度の高い問題から修正を依頼する
レポートでは、検出された問題が重大度ごとに整理されています。まずは「高」と判定されたものから、開発チームや委託先に修正を依頼します。すべてを一度に直そうとすると、かえって対応が進みません。危険度の高い穴を確実に塞ぐことを優先しましょう。
2. 経営層に現状と対応方針を報告する
全体のリスクレベルや要約は、経営層への報告にそのまま使えます。「どんな問題が見つかり、いつまでに、どう直すのか」を簡潔に伝えることで、修正に必要な予算や人手の判断も得やすくなります。
3. 修正後にもう一度確かめる
修正が完了したら、問題が本当に解消されたかを確認します。修正の過程で別の不具合が入り込むこともあるため、「直したつもり」で終わらせないことが大切です。
4. 定期的な確認と本格診断の計画を立てる
一度の確認で安全が続くわけではありません。改修やリリースのタイミング、または半年や1年といった区切りで確認する習慣をつけましょう。重要な機能や、簡易スキャンでは確かめきれない部分については、手動での診断やペネトレーションテストを計画に組み込んでおくと安心です。
5. 簡易スキャンを選ぶときのチェックポイント
簡易スキャンのサービスは増えていますが、内容はさまざまです。選ぶときは、次の点を確認しておきましょう。
納期が明確か
「最短〇日」と書かれていても、事前の打合せや準備に時間がかかる場合があります。申し込みから結果が届くまでの流れと、納期の起点(入金後なのか、準備完了後なのか)を確認しておくと安心です。
レポートが「読める」内容か
検出結果の一覧が並んでいるだけでは、何から直せばよいかわかりません。全体のリスクレベルや要約、重大度ごとの整理、具体的な修正方法が書かれているかを確認しましょう。経営層への報告にも使えるかどうかも、大切な観点です。
結果について相談できるか
専門的なレポートを自社だけで読み解くのは簡単ではありません。重大な問題が見つかったときに、専門家に相談できる仕組みがあるかどうかで、結果の生かしやすさが大きく変わります。
対象範囲と条件が明確か
診断の対象が1URL単位なのか、どのようなWebアプリケーションが対象なのか、IP制限や二段階認証がある場合はどうなるのか、といった条件を事前に確認しておきましょう。
その後の本格的な対策につなげられるか
簡易スキャンで問題が見つかったあと、修正や本格的な診断について相談できる相手がいると、対応がスムーズに進みます。
6. 最短24時間で現状がわかる「即チェック Web脆弱性クイックスキャン」
シースリーインデックスでは、「まずは現状を知りたい」企業向けに、簡易スキャンサービス「即チェック Web脆弱性クイックスキャン」をご提供しています。
サービスの概要
- 納期:ご入金の確認から24時間以内にPDFレポートを納品(IP制限や二段階認証などがある場合は、テストできる状態になってから24時間以内)
- 診断方法:最新のAI脆弱性診断ツールによる高精度の自動スキャン
- 対象:インターネットに公開している動的なWebアプリケーション(SaaS・会員サイト・EC・予約や業務システムなど)。1URL・1ドメイン単位。静的なWebサイト単体は対象外
- レポート:全体のリスクレベル(高/中/低)、エグゼクティブサマリー、セキュリティ設定の評価、重大度別の検出件数、具体的な検出箇所と推奨対策
- 無料サポート:重大な脆弱性が見つかった場合は、専門エンジニアが30分程度のオンラインMTGで、レポートの見方や修正の優先順位を無料でご説明
- 準備:特別な作業や専用ツールの導入は不要。対象URLを共有いただくだけで実施できます
キャンペーン価格でご提供中
通常価格150,000円(税別)のところ、2026年12月24日(木)お申し込み完了分まで、キャンペーン価格100,000円(税別)でご提供しています。実施件数に限りがありますので、お早めにご相談ください。
スキャンの結果、より詳しい確認が必要になった場合は、手動での脆弱性診断やペネトレーションテストについてもご相談いただけます。
まとめ
脆弱性診断は、最初から最も本格的なものを選ぶ必要はありません。避けたいのは、費用や期間を理由に何もしないまま時間が過ぎることです。今できる確認から始めましょう。
- 脆弱性診断には「簡易スキャン」「通常の脆弱性診断」「ペネトレーションテスト」があり、目的・期間・費用が異なる
- 初めての診断や「今すぐ確かめたい」場面では、簡易スキャンで主なリスクを把握するのが現実的
- 簡易スキャンは本格診断の代わりではなく「入口」。結果をもとに優先順位をつけ、必要に応じて次の診断へ進む
- 選ぶときは、納期の明確さ、レポートの読みやすさ、相談できる体制を確認する
自社のWebサービスの安全性が気になっている方は、24時間で結果がわかるクイックスキャンから始めてみてください。対象URLの事前確認やご相談は無料です。